何があった?
2017年9月、米信用情報会社Equifaxは大規模な情報漏えいを公表しました。影響人数は最終的に約1億4,800万人。報告書は、米国人口のほぼ半分、成人の56%に相当するとしています。
攻撃者は、消費者が信用情報の訂正を申し立てるためのシステム「ACIS」で使われていたApache Strutsの脆弱性を利用しました。2017年5月13日から7月30日まで76日間、Equifaxの環境内で活動し、個人情報を外部へ持ち出しました。
この記事の一次資料は、米下院監視・政府改革委員会の多数党スタッフ(Majority Staff)が2018年12月に公表した96ページの報告書「The Equifax Data Breach」です。報告書はこの漏えいを「entirely preventable(完全に防げた)」と評価しています。
この報告書で気になった10か所
約430人へ緊急の警告メールを送っても、脆弱なソフトウェアを見つけられませんでした。攻撃者はシステムに保存されていた認証情報を使い、業務とは無関係な48個のデータベースへアクセスしました。監視装置の証明書切れだけでなく、被害者向けサイトの混乱や、調査後に社員の責任が問われた経緯まで、実際のメールと証言を含む10か所を拾います。
公式公開元で確認できたのは英語原文で、日本語版は確認できませんでした。以下の日本語は英語原文をもとにした報告書の付箋による翻訳・要約で、公式日本語訳ではありません。ページ番号は報告書に印字されたページ番号です。また、この報告書は米下院監視・政府改革委員会の多数党スタッフ(Majority Staff)が作成したもので、本文中の評価はその報告書の評価として区別して記載します。
「48時間以内に直せ」と約430人へ警告したのに、スキャンは脆弱な場所を見ていなかった
2017年3月、Apache Strutsに重大な脆弱性が公表されました。Equifaxは社内の約430人と複数の配布リストへ警告を送り、すでに悪用が始まっている重大な問題として、対象システムには48時間以内にパッチを適用するよう求めました。
Equifaxのセキュリティ部門は、脆弱なStrutsが残っていないかスキャンも実施しました。しかし検出結果はゼロでした。
後に暫定の最高セキュリティ責任者(CSO)のRuss Ayresは、このスキャンがフォルダ構造の一番上を調べ、実際にStrutsが置かれていた下位フォルダを見ていなかったためだと説明しました。
翌週には別のツールで外部向け958 IPアドレスも2回スキャンしましたが、こちらも脆弱なStrutsを検出できませんでした。
本来3つのデータベースしか使わないシステムから、攻撃者は別の48個にも入れた
攻撃者が侵入したACISが、通常の業務で接続する必要があったデータベースは3つだけでした。
ところがACISは、社内の他のデータベースから十分に切り離されていませんでした。攻撃者はACISからアクセスできる共有領域で、暗号化されていないアプリケーション用のユーザー名とパスワードを見つけました。
その認証情報を使って、本来ACISとは関係のない48個のデータベースへアクセスしました。
報告書が引用するMandiantの説明によれば、攻撃者はそれらのデータベースで約9,000回の検索を行い、265回で個人情報を含むデータを取得しました。取得された個人情報は保存時にも暗号化されていませんでした。
監視装置の証明書は19か月切れたまま。更新すると、ほぼ直後に不審通信を見つけた
ACISとインターネットの間には、暗号化された通信を復号して侵入検知・防御システムへ渡す監視装置(SSL Visibility)がありました。
しかし、この装置でACISを監視するための証明書は2016年1月31日に失効していました。通信自体はそのまま通過する設定だったため、Equifaxは19か月にわたってACISの暗号化通信を十分に検査できない状態でした。
2017年7月29日、Equifaxは新しい証明書を装置へ投入しました。
すると報告書の表現では「Almost immediately(ほぼ直後に)」、通信の脅威対策チームが中国由来のIPアドレスから不審なリクエストを検出しました。
被害者を特定しようとしたら、「どのデータベースを誰が持っているか」の一覧がなかった
侵害発覚後、デジタル証拠を分析するフォレンジック調査会社Mandiantは、攻撃者がどのデータへアクセスし、誰が被害を受けたのかを特定する作業を始めました。
そのためには、社内の担当者「database owner(データベースの管理責任者)」と協力し、項目の意味やデータの所在を確認する必要がありました。
ところが、報告書が引用するMandiantの説明によれば、Equifaxにはデータベースの管理責任者の一覧が存在しませんでした。
Mandiantは、データの意味を調べる前に、まず各データベースの担当者を探して管理責任を確認する必要がありました。
被害者向けサイトは「怪しく見える」と指摘され、公式Twitterは別サイトへ約2週間誘導した
Equifaxは漏えい公表に向け、約3週間で equifaxsecurity2017.com という専用サイトを立ち上げました。
本体の equifax.com とは別ドメインだったため、報告書によればセキュリティ専門家は、利用者から見てリンクが怪しく、紛らわしく見えると考えていました。
報告書は、その長いドメイン名がEquifax社員にも紛らわしかったと記しています。
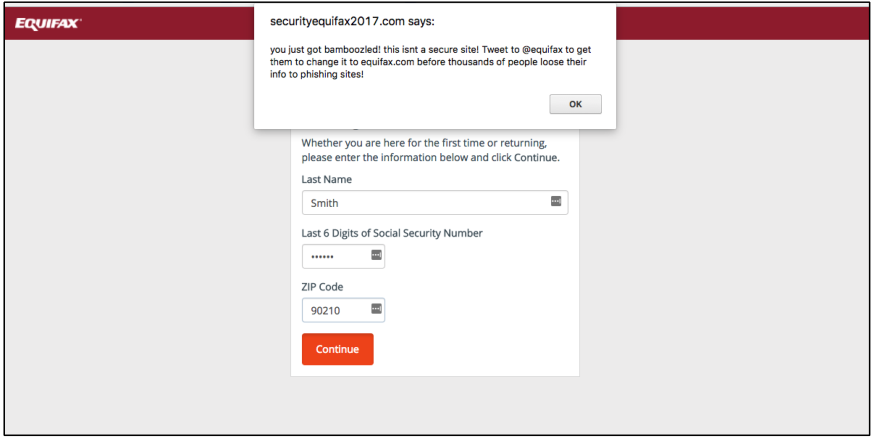
公式Twitterアカウントは単語の順序を取り違え、セキュリティ研究者が作った偽サイト securityequifax2017.com へ顧客を約2週間誘導しました。
報告書はこのサイトを「フィッシングサイト」と呼んでいます。一方、セキュリティ研究者が作った偽サイトでは、個人情報の送信を試みると警告が表示されました。
報告書掲載の原図
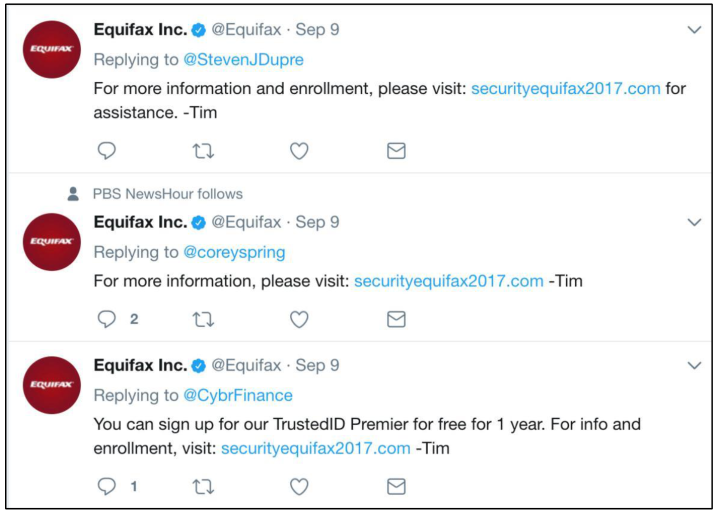
報告書掲載の原図
同じ人がPCとスマホから確認すると、「漏えい対象か」の答えが食い違うことがあった
本物の被害確認サイトにも問題がありました。信用監視サービスへの登録に失敗したり、エラーが表示されたりしました。
同じ人がPCと携帯電話から確認すると、自分が漏えい対象かどうかについて異なる回答が返るケースもありました。
Graeme Payneは、外部のクラウド側では大量のアクセスを受け止められても、Equifax内部のシステムでは大量の登録を同時に処理できなかったと説明しています。
Payneはこれを浴槽に例えました。大量のリクエストで浴槽は満たせても、Equifax内部へ流せる量は「滴」のように限られ、処理待ちがたまっていったという説明です。
上級幹部を「警告メールを転送しなかった」として解雇。本人は「そんな指示はなかった」と証言した
2017年10月2日、EquifaxはACISを担当していた上級副社長兼グローバル・コーポレート・プラットフォーム担当最高情報責任者(CIO)のGraeme Payneを解雇しました。人事から告げられた理由は、Apache Strutsの警告メールを転送しなかったことでした。
翌日、元最高経営責任者(CEO)のRichard Smithは議会で、一人の人物がパッチ適用の連絡を行わなかった「human error(人的ミス)」に繰り返し言及しました。
Payneは委員会の聞き取りで、自分は約430人の受信者の一人だったものの、システム管理責任者でもアプリケーション管理責任者でもなく、そのメールは情報共有目的だったと説明しました。
そして、その種のメールを転送するよう誰からも指示されていなかったと証言しました。
報告書は、この解雇について広報上の目的に動機づけられた措置のように見えるとの評価も記しています。これは多数党スタッフの報告書による評価であり、報告書の付箋による認定ではありません。
侵入に使われたStrutsは1月に発見済み。記録せず、7月に存在を知って驚いた
Equifaxでは2015年の内部監査で、資産管理やパッチ管理の問題が指摘されていました。それでも2017年7月時点で、IT資産や、その上で動いているソフトウェアについて包括的で最新の一覧がありませんでした。
さらに報告書によれば、Equifax社員は2017年1月の別のStruts脆弱性対応で、ACIS上にApache Strutsがあることを一度確認していました。
ところが、その情報を記録・追跡しませんでした。そのため同年7月、ACIS上にApache Strutsが存在することを改めて知り、驚くことになったと報告書は記しています。
1970年代に作ったシステムを2017年まで使用。「元の開発者がまだいて幸運だった」
ACISは、消費者からの信用情報の異議申し立てを処理するため、1970年代後半に作られたシステムでした。2017年の漏えい時にも、何度も改修されてきたそのシステムが稼働していました。
Payneは、古いシステムを理解する社員が退職すれば知識も一緒に失われるリスクがあり、Equifaxは元の開発者がまだ在籍していて「lucky(幸運)」だったと証言しています。
委員会側から、元の開発者が何人在籍しているのか尋ねられた答えは、「A couple of people」――2人ほどでした。
攻撃の経緯を追えないとの社内警告に、責任者は「十分な場合も」
報告書に掲載された2017年8月17日のFrancis FinleyからSusan Mauldinらへのメールには、ACISのWebサーバーのログ保存について「Security Concern 4」として警告が残っています。保存期間は「14日、オンライン30日」と記されていますが、報告書はこの二つの期間の関係を説明していません。
2017年8月17日・Francis Finleyから最高セキュリティ責任者らへのメール(抜粋)
making it difficult, to impossible, to reconstruct any malicious activity報告書の付箋による訳悪意のある活動を後から再現して調べることが困難、場合によっては不可能になる。
委員会側から、インターネットに公開されたACISで14日/30日のログ保持が十分なのか尋ねられると、当時の最高セキュリティ責任者Susan Mauldinは、用途や環境次第だとしたうえで、「certainly could be sufficient(確かに十分な場合もあり得る)」と答えました。
報告書が指摘した背景
多数党スタッフの報告書は、この漏えいを一人の社員がメールを転送し忘れたという一点では説明していません。パッチ適用、IT資産とソフトウェアの一覧、期限切れ証明書、ネットワーク分離、IT部門とセキュリティ部門の責任関係、そして長年使い続けた旧来のシステムが重なった問題として整理しています。
報告書によれば、漏えい時点でEquifaxでは少なくとも324件のSSL証明書が期限切れで、そのうち79件は重要度の高い業務ドメインを監視する機器向けでした。また、2015年の内部監査で資産管理やパッチ管理の問題がすでに指摘されていました。
この記事の訂正
研究者が作った偽サイトについて、個人情報を送信しようとすると警告が表示されたという報告書本文・図8の文脈を補いました。ログ保存の「14日、オンライン30日」は侵害後の社内メールに記された懸念であり、報告書は二つの期間の関係を説明していないことを明示しました。調査会社の説明と多数党スタッフの評価の主体も整理しました。